WireGuard è il protocollo VPN più pulito da utilizzare su un iPhone o iPad - veloce, leggero sulla batteria e con un solo interruttore una volta configurato. Questa guida illustra WireGuard su iOS dall'inizio alla fine nel 2026: installazione dell'app, importazione della configurazione del server, abilitazione di On-Demand (sempre attivo) e risoluzione dei problemi di handshake e MTU. Funziona con qualsiasi server WireGuard - PiVPN, NetBird o una configurazione manuale. (Per Android, consulta la nostra guida a WireGuard su Android.) Non hai ancora una configurazione da importare? Il nostro generatore di configurazione WireGuard gratuito scrive il file del server e quello del iPhone nel tuo browser, con un codice QR da scansionare dall'app.
Ancora senza server? Vedi le opzioni dopo i passaggi
Cosa ti serve prima di iniziare
- Un iPhone o iPad con iOS/iPadOS 15 o successivo (l'app WireGuard supporta anche versioni più vecchie, ma On-Demand è più affidabile sulle versioni recenti).
- Un server WireGuard in esecuzione con un endpoint pubblico raggiungibile - un Raspberry Pi domestico con porta inoltrata, o un piccolo VPS. WireGuard su iOS è solo il client; non fa nulla da solo.
- La configurazione client che il server genera per questo dispositivo: un codice QR sullo schermo, o un file
.confche puoi trasferire sull'iPhone. Ogni dispositivo dovrebbe avere la propria configurazione (la propria coppia di chiavi) - non condividere mai una configurazione tra telefoni, poiché chiavi duplicate interrompono l'handshake. - Hai quel
.confsolo sul computer? Incollalo nel convertitore gratuito da .conf a QR in cima alla nostra guida al codice QR di WireGuard: disegna il codice nel tuo browser, non invia nulla in rete e ti avvisa se l'Endpoint è un indirizzo privato o CGNAT che l'iPhone non potrà raggiungere fuori dal tuo Wi-Fi.
Passo 1 - Installa l'app
Installa l'app ufficiale di WireGuard dall'App Store, pubblicata dal WireGuard Development Team. Evita cloni di terze parti - un client VPN vede tutto il tuo traffico, quindi l'editore è importante.
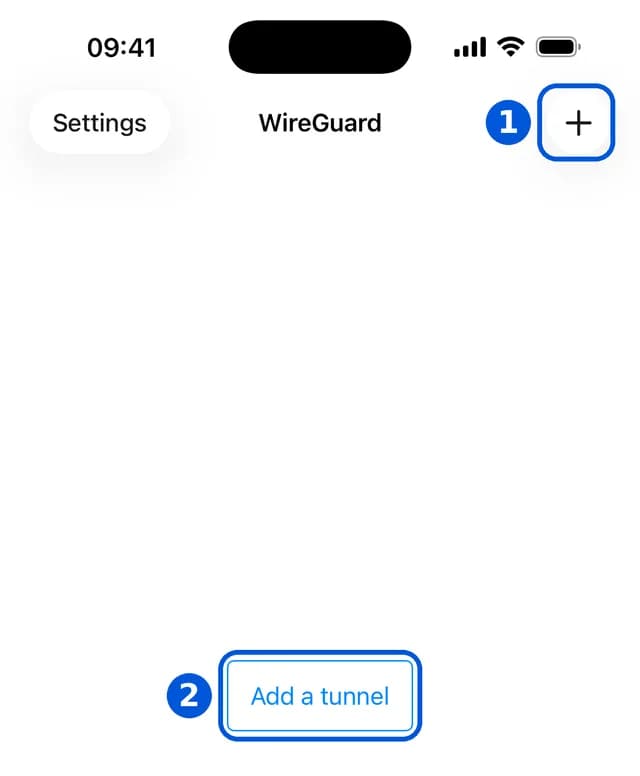
Passo 2 - Importa la configurazione del tuo server
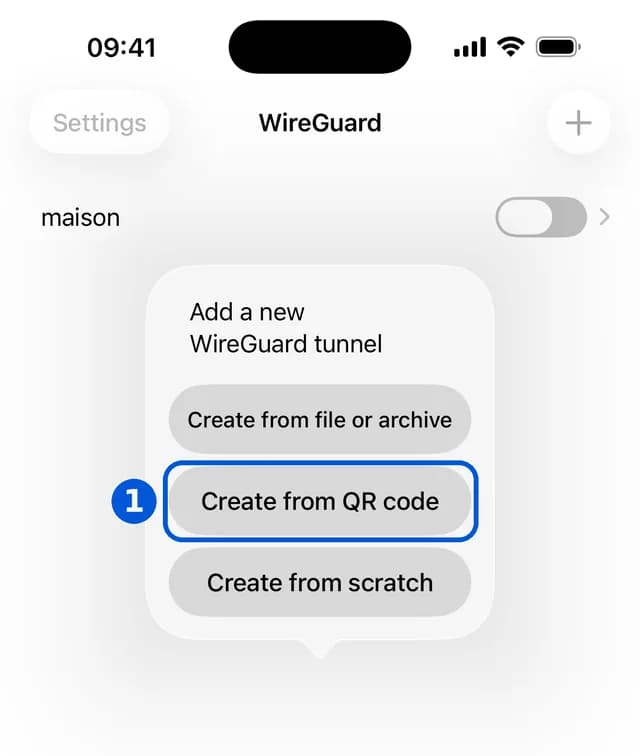
Tocca + e scegli:
- Crea da codice QR - scansiona il QR generato dal tuo server (
pivpn -qr, NetBird, oqrencode). Il metodo più veloce e meno soggetto a errori. - Crea da file o archivio - importa un
.confdall'app File o tramite AirDrop. - Crea da zero - incolla manualmente le chiavi e l'endpoint
[Peer].
WireGuard è il client; ha bisogno di un server. Un VPS Contabo a €5,50/mese gestisce comodamente un server WireGuard personale.
Non hai ancora una configurazione da importare? Il nostro generatore di configurazione WireGuard gratuito crea nel browser la configurazione del server e una configurazione per dispositivo (le chiavi non lo lasciano mai) e mostra un codice QR per ogni client: installa la parte server sul tuo VPS, poi scansiona il QR con Crea da codice QR qui sopra. Il generatore è gratuito e senza account, fino a 250 dispositivi, e la sua esportazione ZIP raccoglie ogni .conf client e il suo codice QR in PNG, comodo per configurare un intero ufficio o una famiglia in una volta.
Genera qui le tue configurazioni WireGuard
Inserisci l'indirizzo del server, scegli il numero di dispositivi, poi scansiona ogni codice QR dall'app.
Tutte le chiavi vengono generate nel tuo browser (Curve25519 / X25519). Niente viene inviato ai nostri server - la tua configurazione resta privata al 100%.
IPv4 pubblico o dominio della macchina che eseguirà WireGuard. Nessun server per ora? Lascia vuoto e aggiungilo dopo.
Gratis, senza account: fino a 250 client, ogni .conf con il suo codice QR, e uno ZIP con tutti i file.
Tutto ciò che il dispositivo invia a internet passa dal tuo server.
Impostazioni avanzateSubnet del tunnel, DNS, reti site-to-site. I valori predefiniti vanno bene nella maggior parte dei casi.
Facoltativo. Indica la subnet LAN dietro il server e/o dietro un client che fa da gateway di sede (un router, un Raspberry Pi, un NAS). Il generatore aggiunge ogni LAN agli AllowedIPs del server, dà a ogni peer le rotte verso le altre LAN e scrive le regole di inoltro sui gateway. Lascia vuoto un campo per un client normale.
Cosa scarichi
wg0.conf
per il server
client1.conf
uno per dispositivo
QR (esempio)
per l'app mobile
Anteprima illustrativa: righe e QR fittizi, nessuna chiave reale. I tuoi file veri vengono generati nel tuo browser al clic.
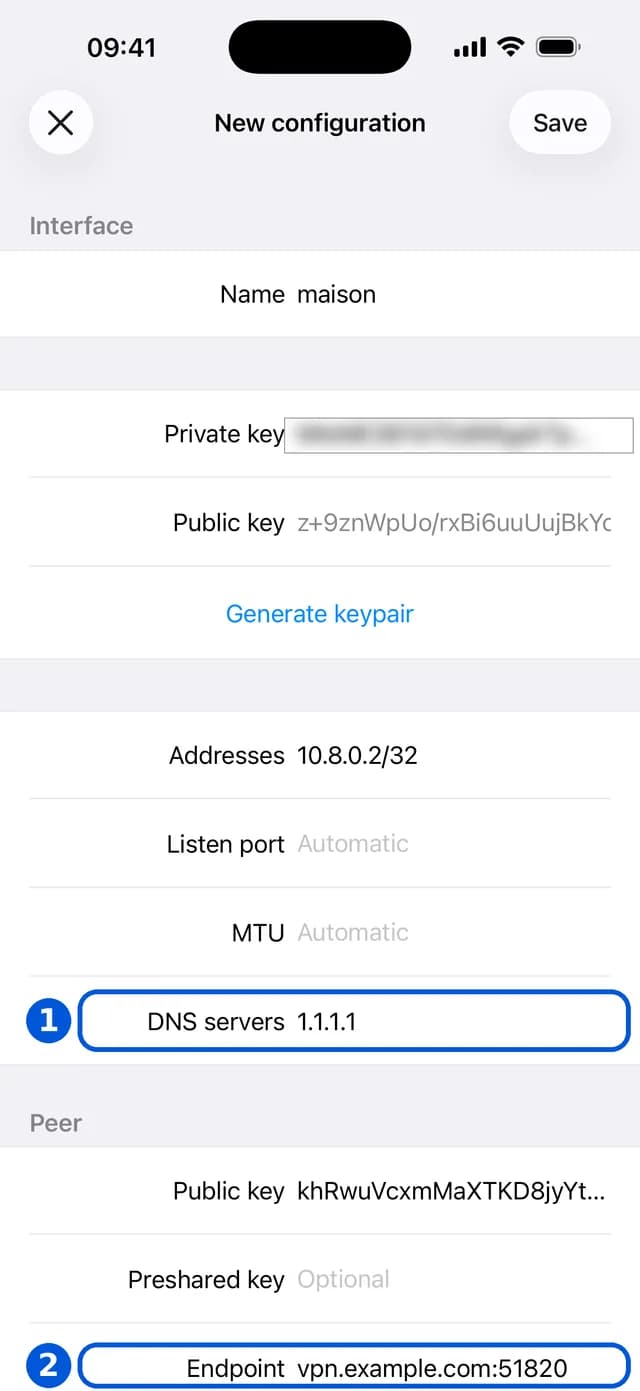
Passo 3 - Connetti e verifica
Attiva il tunnel e consenti la configurazione VPN quando iOS lo richiede. Controlla gli aggiornamenti dell'ultimo handshake (non "mai") e che il tuo IP pubblico cambi. Per informazioni sul protocollo, vedi WireGuard vs OpenVPN.
Passo 4 - On-Demand (sempre attivo)
Modifica il tunnel → abilita On-Demand → attivalo su Wi-Fi e/o cellulare. iOS mantiene il tunnel attivo e si riconnette automaticamente - l'equivalente pratico di una VPN sempre attiva su iOS. Un vero kill switch a livello di sistema su iOS richiede un profilo di configurazione (MDM) per dispositivi gestiti; per la maggior parte degli utenti, On-Demand è sufficiente.
Non hai ancora un server? Il client ha bisogno di un server WireGuard a cui collegarsi; un VPS Cloud Contabo (link di affiliazione) ne fa girare uno con un proprio IPv4 pubblico, da 5,50 € al mese con durata di 24 mesi (prezzo letto il 17 ottobre 2026). Se preferisci un provider statunitense con 30 giorni soddisfatti o rimborsati, il VPS Basic di Ultahost costa 5,52 $ al mese su 24 mesi (1 GB di RAM, IPv4 dedicato, letto il 21 ottobre 2026), sufficiente per un server WireGuard con pochi dispositivi. Provider ancora da scegliere? Confronti: miglior VPS per una VPN e Contabo vs Hetzner vs OVH, al prezzo realmente fatturato. Un'altra opzione: HostPapa Unmanaged VPS Lite (link affiliato) a 2,95 $ al mese con un impegno di 3 anni, poi a tariffa normale (1 core, 1 GB di RAM, 25 GB NVMe, accesso root via SSH, rimborso entro 30 giorni, rilevato il 28 ottobre 2026).
Non hai ancora scelto il server? La nostra classifica dei VPS più economici per WireGuard confronta quanto fattura davvero ogni fornitore per un server utilizzabile.
IP consentiti: tunnel completo vs tunnel diviso
Il campo più importante in un tunnel WireGuard su iOS è AllowedIPs nella sezione [Peer] - decide quale traffico passa attraverso la VPN:
0.0.0.0/0, ::/0- tunnel completo. Ogni pacchetto (IPv4 e IPv6) viene instradato attraverso il tuo server. Questo è ciò che desideri per la privacy su Wi-Fi pubblico o per portare il tuo IP di casa all'estero.- Un intervallo specifico, ad es.
10.0.0.0/24- tunnel diviso. Solo il traffico verso quella sottorete utilizza la VPN; tutto il resto esce dalla tua connessione normale. Questo è ideale quando vuoi solo raggiungere dispositivi sulla tua LAN domestica o aziendale senza rallentare tutto il resto.
Se hai scelto un tunnel completo ma vuoi comunque comunicare con stampanti e dispositivi locali, attiva "Escludi IP privati" quando modifichi il tunnel - iOS riscrive AllowedIPs per inviare internet attraverso la VPN lasciando 192.168.x.x/10.x.x.x locale. Dimenticare questo è il motivo usuale per cui AirPlay o un NAS locale "scompaiono" una volta attivata la VPN.
Per tenere la LAN o un singolo indirizzo fuori da un tunnel completo, il calcolatore AllowedIPs, gratuito, trasforma "tutto tranne X" negli intervalli da incollare.
Gestisci più server e passa tra di essi
L'app WireGuard può contenere quanti tunnel vuoi - uno per casa, uno per un VPS all'estero, uno per una rete di lavoro. Solo uno è attivo alla volta. Dai a ciascuno un nome chiaro e puoi passare in due tocchi dall'app o dal menu Impostazioni iOS → VPN. Se usi On-Demand su più di un tunnel, abilitalo solo su quello che vuoi come predefinito, altrimenti iOS potrebbe passare tra di essi in modo imprevedibile.
Risoluzione dei problemi
-
Nessun handshake ("mai"): IP/porta endpoint errati, porta UDP del server non aperta, o chiave pubblica non corrispondente. Verifica che il server sia raggiungibile. Il verificatore di porta WireGuard, gratuito, rileva il CGNAT e scrive le regole di inoltro e di firewall per il tuo server.
-
Si connette ma nessun internet: abbassa il MTU (es.
1280) nella configurazione dell'interfaccia - risolve molti problemi di MTU su reti cellulari. Il calcolatore MTU, gratuito, scrive la rigaMTU =esatta a partire dal tuo test ping o dal tipo di connessione. -
Perdite DNS: imposta il DNS del tunnel sul tuo server o su un resolver affidabile e testa.
-
On-Demand mantiene la VPN disattivata: verifica che non sia disabilitata per il tuo Wi-Fi attuale nell'elenco SSID, e che "Disconnetti su richiesta" non sia attivato - quell'interruttore dice a iOS di interrompere il tunnel, l'opposto di sempre attivo.
-
Il tunnel non si importa dal QR: assicurati che la luminosità dello schermo sia alta e che l'intero codice sia inquadrato; un QR parzialmente tagliato fallisce silenziosamente. Torna a importare il
.confdall'app File. -
Funziona su Wi-Fi ma non su cellulare (o viceversa): questo è quasi sempre il MTU o una discrepanza IPv6 - imposta
1280e assicurati che il server fornisca un resolver DNS funzionante. -
Il server non riesce a raggiungere il telefono per primo: dietro NAT, l'associazione scade dopo pochi minuti di silenzio e porta con sé la via del ritorno. Metti
PersistentKeepalive = 25nella sezione peer: un pacchetto minuscolo tiene viva l'associazione. Omettilo se il telefono avvia sempre le connessioni per conto proprio, perché impedisce alla radio di restare completamente a riposo. -
Tutto funziona ma Safari si comporta come se fosse altrove: Relay privato iCloud instrada il traffico di Safari attraverso i relay di Apple, e iOS lo disattiva automaticamente solo per alcune configurazioni VPN. Disattivalo in Impostazioni, poi il tuo nome, poi iCloud durante la prova, altrimenti misuri due sistemi sovrapposti e ne incolpi uno solo.
Per modelli riutilizzabili client/server, vedi modelli di configurazione WireGuard.
Per avere l'essenziale a portata di mano: la WireGuard Cheat Sheet gratuita (PDF di 5 pagine in inglese, download diretto, senza registrazione) raccoglie le tabelle di keepalive e MTU, i comandi wg genkey/wg pubkey/wg genpsk e i quattro controlli del server in una riga da lanciare per primi quando un tunnel non fa passare traffico. Il WireGuard Self-Hosting Kit a pagamento (9 USD, in inglese) aggiunge una checklist di diagnosi con 12 cause e 11 modelli di configurazione.
Una VPN cambia il tuo IP. Non cambia il tuo browser.
Un tunnel sostituisce l'indirizzo che un servizio vede. Non cambia nulla di ciò che il tuo browser dichiara da solo - caratteri, schermo, fuso orario, stack grafico - e quella combinazione basta spesso a riconoscerti da una sessione all'altra.
Misura la tua impronta del browser - misurazione passiva, senza domande, senza account, senza email.
Conclusione
WireGuard su iOS è una configurazione di cinque minuti: installa l'app ufficiale, importa la configurazione del tuo server tramite QR, consenti la configurazione VPN e abilita On-Demand per sempre attivo. Tieni a portata di mano il trucco del MTU per reti cellulari instabili. Hai solo bisogno di un server WireGuard a cui puntare - un VPS Contabo o un Raspberry Pi domestico fanno al caso tuo.
Non hai ancora una configurazione da importare? Il nostro generatore di configurazione WireGuard gratuito crea nel browser la configurazione del server e quelle dei client, con un codice QR per ogni client da scansionare dall'app iOS.
Guida editoriale basata sul comportamento documentato del client ufficiale WireGuard iOS e VPN On-Demand di iOS. La sicurezza dipende dalla configurazione del tuo server e dall'igiene delle chiavi. I link commerciali portano l'attributo rel="sponsored nofollow"; potrebbe applicarsi una commissione affiliata senza costi aggiuntivi per te.
Letture correlate: WireGuard su macOS
Link di affiliazione
★ Datacenter GDPR di Norimberga · ✓ IPv4 dedicato incluso · porta da 200 Mbit/s
Ospita la tua VPN sul tuo VPS → ContaboCloud VPS 4 · 5,50 €/mese · Carta o PayPal · ordini accettati anche fuori dall'UE→Prezzo verificato il 17/10/2026, durata 24 mesi


