O WireGuard é o protocolo VPN mais limpo para usar num iPhone ou iPad - rápido, leve na bateria e com um único botão para ativar após a configuração. Este guia percorre o WireGuard no iOS de ponta a ponta em 2026: instalação da app, importação da configuração do servidor, ativação do On-Demand (sempre ligado) e resolução de problemas de handshake e MTU. Funciona com qualquer servidor WireGuard - PiVPN, NetBird ou uma configuração manual. (Para Android, veja o nosso guia WireGuard no Android.) Ainda não tens uma configuração para importar? O nosso gerador de configuração WireGuard gratuito escreve o ficheiro do servidor e o do iPhone no teu navegador, com um código QR para digitalizar a partir da app.
Ainda sem servidor? Ver as opções depois dos passos
O que precisa antes de começar
- Um iPhone ou iPad com iOS/iPadOS 15 ou superior (a app WireGuard suporta versões mais antigas também, mas o On-Demand é mais fiável nas versões recentes).
- Um servidor WireGuard em funcionamento com um endpoint público acessível - um Raspberry Pi em casa com uma porta encaminhada, ou um pequeno VPS. O WireGuard no iOS é apenas o cliente; não faz nada por si só.
- A configuração do cliente que o servidor gera para este dispositivo: um código QR no ecrã ou um ficheiro
.confque pode mover para o iPhone. Cada dispositivo deve ter a sua própria configuração (o seu próprio par de chaves) - nunca partilhe uma configuração entre telefones, pois chaves duplicadas quebram o handshake. - Só tem esse
.confno computador? Cole-o no conversor gratuito de .conf para QR no topo do nosso guia do código QR do WireGuard: desenha o código no seu navegador, não envia nada pela rede e avisa-o se o Endpoint for um endereço privado ou CGNAT que o iPhone não conseguirá alcançar fora do seu Wi-Fi.
Passo 1 - Instalar a app
Instale a app oficial WireGuard da App Store, publicada pela WireGuard Development Team. Evite clones de terceiros - um cliente VPN vê todo o seu tráfego, por isso o editor é importante.
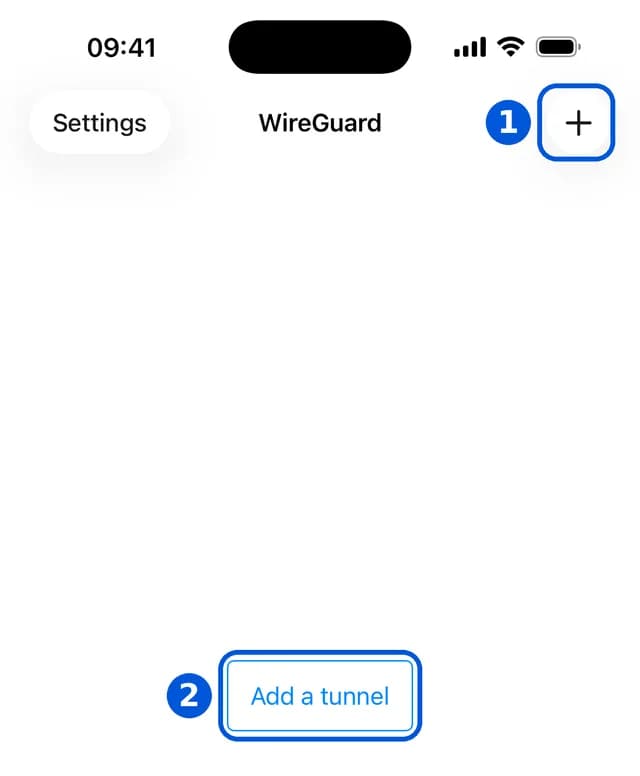
Passo 2 - Importar a configuração do servidor
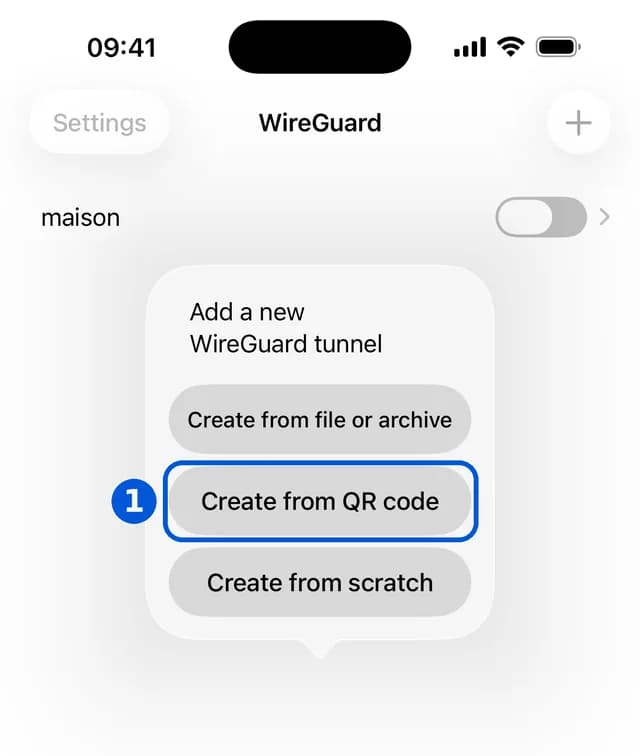
Toque em + e escolha:
- Criar a partir de código QR - escaneie o QR que o seu servidor gera (
pivpn -qr, NetBird ouqrencode). É o método mais rápido e menos propenso a erros. - Criar a partir de ficheiro ou ficheiro - importe um
.confa partir da app Ficheiros ou AirDrop. - Criar do zero - cole as chaves e o endpoint
[Peer]manualmente.
O WireGuard é o cliente; precisa de um servidor. Um VPS Contabo a €5.50/mês executa confortavelmente um servidor WireGuard pessoal.
Ainda não tem uma configuração para importar? O nosso gerador de configuração WireGuard gratuito cria no navegador a configuração do servidor e uma configuração por dispositivo (as chaves nunca saem dele) e mostra um código QR por cliente: instale a parte do servidor no seu VPS e depois leia o QR com Criar a partir de código QR acima. O gerador é gratuito e sem conta, até 250 dispositivos, e a sua exportação ZIP junta cada .conf de cliente e o seu código QR em PNG, prático para configurar um escritório ou uma família inteira de uma só vez.
Gere aqui as suas configurações WireGuard
Introduza o endereço do servidor, escolha o número de dispositivos e leia cada código QR na app.
Todas as chaves são geradas no seu navegador (Curve25519 / X25519). Nada é enviado para os nossos servidores - a sua configuração permanece 100% privada.
IPv4 público ou domínio da máquina que vai correr o WireGuard. Ainda sem servidor? Deixe vazio e adicione depois.
Grátis, sem conta: até 250 clientes, cada .conf com o seu código QR, e um ZIP com todos os ficheiros.
Tudo o que o dispositivo envia para a internet passa pelo seu servidor.
Definições avançadasSub-rede do túnel, DNS, redes site-to-site. Os valores predefinidos servem para a maioria dos casos.
Opcional. Indique a sub-rede local atrás do servidor e/ou atrás de um cliente que funciona como gateway do local (um router, um Raspberry Pi, um NAS). O gerador adiciona cada rede aos AllowedIPs do servidor, dá a cada peer as rotas para as outras redes e escreve as regras de reencaminhamento nos gateways. Deixe um campo vazio para um cliente normal.
O que descarregas
wg0.conf
para o servidor
client1.conf
um por dispositivo
QR (exemplo)
para a app móvel
Pré-visualização ilustrativa: linhas e QR fictícios, nenhuma chave real. Os teus ficheiros reais são gerados no teu navegador ao clicar.
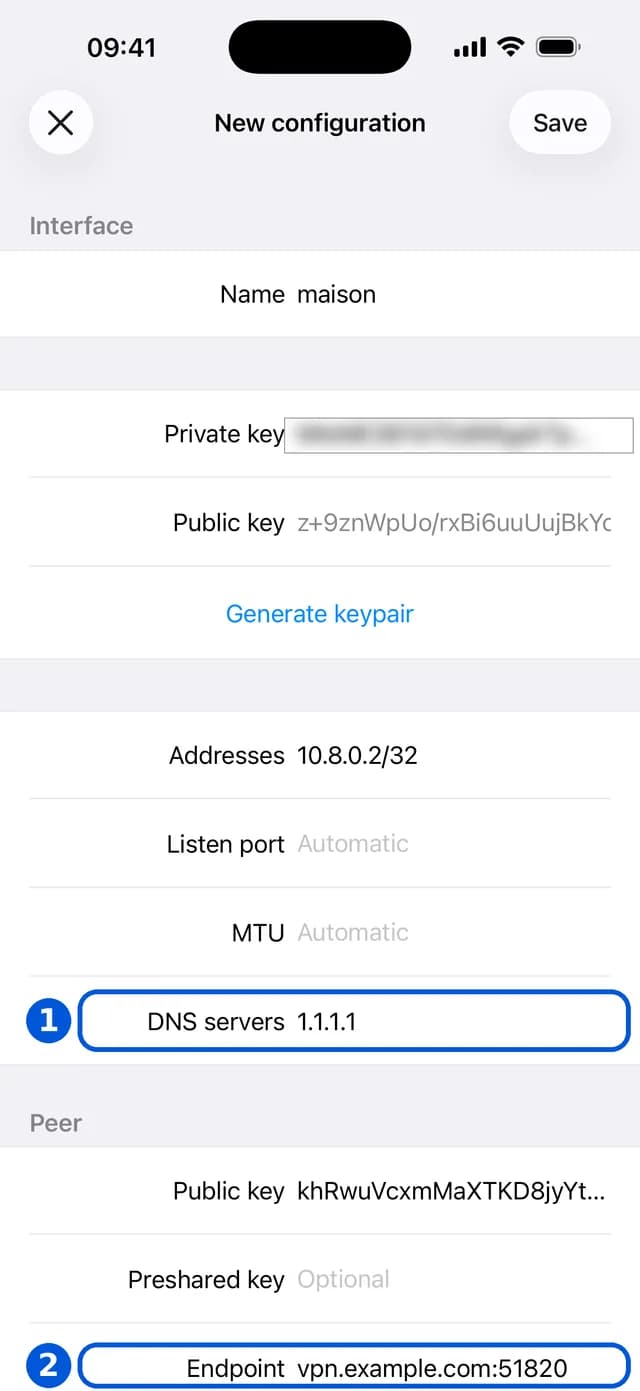
Passo 3 - Conectar e verificar
Ative o túnel e permita a configuração VPN quando o iOS solicitar. Verifique as atualizações do último handshake (não "nunca") e se o seu IP público muda. Para mais informações sobre o protocolo, veja WireGuard vs OpenVPN.
Passo 4 - On-Demand (sempre ligado)
Edite o túnel → ative On-Demand → ative em Wi-Fi e/ou dados móveis. O iOS mantém o túnel ativo e reconecta automaticamente - o equivalente prático no iOS a uma VPN sempre ligada. Um verdadeiro kill switch a nível de sistema no iOS requer um perfil de configuração (MDM) para dispositivos geridos; para a maioria dos utilizadores, o On-Demand é suficiente.
Ainda sem servidor? O cliente precisa de um servidor WireGuard ao qual se ligar; um VPS Cloud da Contabo (link de afiliado) corre um com o seu próprio IPv4 público, a partir de 5,50 € por mês num prazo de 24 meses (preço lido a 17 de outubro de 2026). Se preferir um fornecedor dos EUA com 30 dias de reembolso, o VPS Basic da Ultahost custa 5,52 $ por mês em 24 meses (1 GB de RAM, IPv4 dedicado, lido a 21 de outubro de 2026), suficiente para um servidor WireGuard com poucos dispositivos. Fornecedor ainda por escolher? Comparativos: melhor VPS para uma VPN e Contabo vs Hetzner vs OVH, pelo preço realmente cobrado. Outra opção: HostPapa Unmanaged VPS Lite (link de afiliado) a 2,95 $ por mês num prazo de 3 anos, depois ao preço normal (1 núcleo, 1 GB de RAM, 25 GB NVMe, acesso root por SSH, garantia de reembolso de 30 dias, consultado a 28 de outubro de 2026).
Ainda não escolheu o servidor? A nossa classificação dos VPS mais baratos para WireGuard compara o que cada fornecedor cobra de facto por um servidor utilizável.
IPs Permitidos: túnel completo vs túnel dividido
O campo mais importante num túnel WireGuard no iOS é AllowedIPs na seção [Peer] - decide qual tráfego passa pela VPN:
0.0.0.0/0, ::/0- túnel completo. Todo o pacote (IPv4 e IPv6) passa pelo seu servidor. É o que deseja para privacidade em Wi-Fi público ou para levar o seu IP de casa para o estrangeiro.- Um intervalo específico, por exemplo,
10.0.0.0/24- túnel dividido. Apenas o tráfego para essa sub-rede usa a VPN; tudo o resto sai pela sua conexão normal. Ideal quando só quer aceder a dispositivos na sua LAN de casa ou escritório sem abrandar tudo o resto.
Se escolheu um túnel completo mas ainda quer comunicar com impressoras e dispositivos locais, ative "Excluir IPs privados" ao editar o túnel - o iOS reescreve AllowedIPs para enviar a internet pela VPN enquanto deixa 192.168.x.x/10.x.x.x local. Esquecer isto é a razão usual para o AirPlay ou um NAS local "desaparecer" quando a VPN está ligada.
Para manter a rede local ou um endereço fora de um túnel completo, a calculadora de AllowedIPs, gratuita, transforma "tudo exceto X" nos intervalos a colar.
Executar múltiplos servidores e alternar entre eles
A app WireGuard suporta tantos túneis quanto desejar - um para casa, um para um VPS no estrangeiro, um para uma rede de trabalho. Apenas um está ativo de cada vez. Dê a cada um um nome claro e pode alternar em dois toques a partir da app ou do menu VPN nas Definições do iOS. Se usar On-Demand em mais de um túnel, ative-o apenas no que deseja como padrão, ou o iOS pode alternar entre eles de forma imprevisível.
Resolução de problemas
-
Sem handshake ("nunca"): IP/porta de endpoint errados, porta UDP do servidor não aberta, ou chave pública não correspondente. Verifique se o servidor é acessível. O verificador de porta WireGuard, gratuito, deteta o CGNAT e escreve as regras de reencaminhamento e de firewall do seu servidor.
-
Conecta mas sem internet: reduza o MTU (por exemplo,
1280) na configuração da interface - resolve muitos problemas de MTU em redes móveis. A calculadora de MTU, gratuita, escreve a linhaMTU =exata a partir do seu teste de ping ou do tipo de ligação. -
Fugas de DNS: defina o DNS do túnel para o seu servidor ou um resolvedor confiável e teste.
-
On-Demand mantém a VPN desligada: verifique se não está desativado para o seu Wi-Fi atual na lista SSID, e que "Desconectar sob demanda" não está ativado - esse interruptor diz ao iOS para desligar o túnel, o oposto de sempre ligado.
-
Túnel não importa do QR: certifique-se de que o brilho do ecrã está alto e que o código inteiro está no enquadramento; um QR parcialmente cortado falha silenciosamente. Recorra à importação do
.confa partir da app Ficheiros. -
Funciona em Wi-Fi mas não em dados móveis (ou vice-versa): isto é quase sempre o MTU ou uma incompatibilidade de IPv6 - defina
1280e assegure-se de que o servidor fornece um resolvedor DNS funcional. -
O servidor não consegue alcancar o seu telefone primeiro: atrás de NAT, a associação expira ao fim de alguns minutos de silencio e leva consigo o caminho de volta. Coloque
PersistentKeepalive = 25na secção peer: um pacote minúsculo mantém a associação viva. Omita-o se o telefone iniciar sempre as ligações por sua conta, porque impede o rádio de ficar totalmente em repouso. -
Tudo funciona mas o Safari comporta-se como se estivesse noutro sítio: o Retransmissor Privado do iCloud encaminha o tráfego do Safari pelos retransmissores da Apple, e o iOS só o desativa automaticamente para algumas configurações de VPN. Desative-o em Definições, depois o seu nome, depois iCloud durante o teste; caso contrario mede dois sistemas sobrepostos e culpa apenas um.
Para modelos reutilizáveis de cliente/servidor, veja modelos de configuração WireGuard.
Para ter o essencial à mão: a WireGuard Cheat Sheet gratuita (PDF de 5 páginas em inglês, download direto, sem registo) reúne as tabelas de keepalive e MTU, os comandos wg genkey/wg pubkey/wg genpsk e as quatro verificações de servidor numa linha a correr primeiro quando um túnel não passa tráfego. O WireGuard Self-Hosting Kit pago (9 USD, em inglês) acrescenta uma checklist de diagnóstico com 12 causas e 11 modelos de configuração.
Uma VPN muda o seu IP. Não muda o seu navegador.
Um túnel substitui o endereço que um serviço vê. Não altera nada do que o seu navegador anuncia por conta própria - tipos de letra, ecrã, fuso horário, pilha gráfica - e essa combinação costuma bastar para o reconhecer de uma sessão para a outra.
Meça a sua impressão digital de navegador - medição passiva, sem perguntas, sem conta, sem e-mail.
Conclusão
O WireGuard no iOS é uma configuração de cinco minutos: instale a app oficial, importe a configuração do seu servidor por QR, permita a configuração VPN e ative o On-Demand para sempre ligado. Mantenha o truque do MTU à mão para redes móveis instáveis. Só precisa de um servidor WireGuard para apontar - um VPS Contabo ou um Raspberry Pi em casa faz o trabalho.
Ainda não tem uma configuração para importar? O nosso gerador de configuração WireGuard gratuito cria no navegador a configuração do servidor e as dos clientes, com um código QR por cliente para ler na app iOS.
Guia editorial baseado no comportamento documentado do cliente oficial WireGuard iOS e VPN On-Demand do iOS. A segurança depende da configuração do seu servidor e higiene das chaves. Links comerciais têm o atributo rel="sponsored nofollow"; pode aplicar-se uma comissão de afiliado sem custo adicional para si.
Leitura relacionada: WireGuard no macOS
Link de afiliado
★ Datacenter GDPR em Nuremberg · ✓ IPv4 dedicado incluído · porta de 200 Mbit/s
Aloje a sua VPN no seu próprio VPS → ContaboCloud VPS 4 · 5,50 €/mês · Cartão ou PayPal · pedidos de fora da UE aceites→Preço verificado em 17/10/2026, prazo de 24 meses


